Cisco Project Quarry ถามว่าเอเจนต์ทำอะไรตลอดทั้งงาน
Project Quarry เชื่อมข้อความ การเรียกเครื่องมือ และลำดับเหตุการณ์ในกฎตรวจจับที่ตรวจสอบได้ คู่มือเครื่องมือรุ่นอัลฟา หลักฐาน และขอบเขตการบังคับใช้
ผู้ช่วยอ่านไฟล์ ต่อมาส่งคำขอเว็บ แต่ละการกระทำอาจได้รับอนุญาต มีประโยชน์ และธรรมดามาก คำถามความปลอดภัยคือการกระทำที่สองพาข้อมูลจากครั้งแรกไปที่ที่ไม่ควรไปหรือไม่
Cisco เปิดตัว Project Quarry เมื่อ 28 ตุลาคม 2026 เป็นภาษาและเครื่องมือตรวจจับพฤติกรรมเอเจนต์แบบโอเพนซอร์ส แทนตรวจข้อความโดด ให้ทีมอธิบายรูปแบบข้ามข้อความ การเรียกเครื่องมือ ผล และลำดับเหตุการณ์ ข้อค้นพบมีหลักฐานช่วยอธิบายกิจกรรมที่ตรงกฎ บทความเปิดตัว Cisco
สำหรับทีมย้ายเอเจนต์สู่งานสนับสนุน เขียนโค้ด หรือปฏิบัติการ นี่คือสิ่งเพิ่มรูปธรรมในชุดเครื่องมือความปลอดภัย บทความนี้อธิบายสิ่งที่ Quarry ช่วย วิธีเริ่มตัวอย่างในเครื่อง และเหตุที่ตรวจลำดับอันตรายเป็นเพียงส่วนหนึ่งของการควบคุม กรอบสาธารณะยังเป็น อัลฟา การนำร่องจึงควรคิดถึงกฎที่อาจเปลี่ยนก่อน 1.0.0 README Project Quarry ตรวจเมื่อ 2 พฤศจิกายน 2026
 ไฟร์วอลล์ Cisco ASA 5510 ปี 2010 เป็นฮาร์ดแวร์ความปลอดภัยเครือข่ายในอดีต Quarry เป็นซอฟต์แวร์พฤติกรรมเอเจนต์ ไม่ใช่อุปกรณ์นี้ ภาพ: Jon 'ShakataGaNai' Davis, CC BY-SA 3.0; ปรับขนาดพร้อมเพิ่มขอบ แหล่งภาพ · ใบอนุญาตและหมายเหตุภาพ ข้อมูลผลิตภัณฑ์ทางการ

ลำดับอธิบายสิ่งที่เหตุการณ์เดียวตอบไม่ได้
สมมติเอเจนต์สนับสนุนภายในอ่านฐานความรู้และเปิด issue ภายนอกได้ ทั้งสองมีจุดประสงค์ชอบธรรม แล้วหน้าที่ไม่เชื่อถือบอกให้แนบไฟล์วินิจฉัยภายในกับ issue สาธารณะไม่เกี่ยว กฎที่หาแต่ “ignore previous instructions” อาจพลาดคำสั่งอ้อม กฎที่ดูแต่เครื่องมืออัปโหลดที่อนุญาตอาจพลาดเหตุที่อาร์กิวเมนต์ไม่เหมาะ
ลำดับให้บริบท เอเจนต์อ่านอะไร คำสั่งใดมาก่อนอัปโหลด ข้อมูลใดอยู่ในอาร์กิวเมนต์ ปลายทางเป็นส่วนงานผู้ใช้หรือไม่ คำถามเหล่านี้มักสืบง่ายขึ้นเมื่อ trace มีโครงสร้างอยู่ครบ
Cisco วาง Quarry เป็นการรวมการตรวจตรงเงื่อนไขกับวิจารณญาณโมเดลแบบเลือกได้ การตรวจตรงระบุชื่อเครื่องมือ ฟิลด์ สตริง และลำดับ ส่วนที่อาศัยโมเดลตอบคำถามต้องตีความ ผลิตภัณฑ์โฮสต์ตัดสินว่าข้อค้นพบกระตุ้นอะไร เช่น แจ้งเตือนหรือบล็อกการกระทำ คำอธิบาย Cisco, 28 ตุลาคม 2026
มุมมองของเรา: กฎดีคือคำถามพฤติกรรมที่เล่นซ้ำได้ ควรชี้เหตุการณ์ที่ตรงและถกว่าแสดงนโยบายตั้งใจหรือไม่ มีค่ากว่าคำเตือนแดงที่อธิบายเพียงว่าโมเดลไม่ชอบบทสนทนา
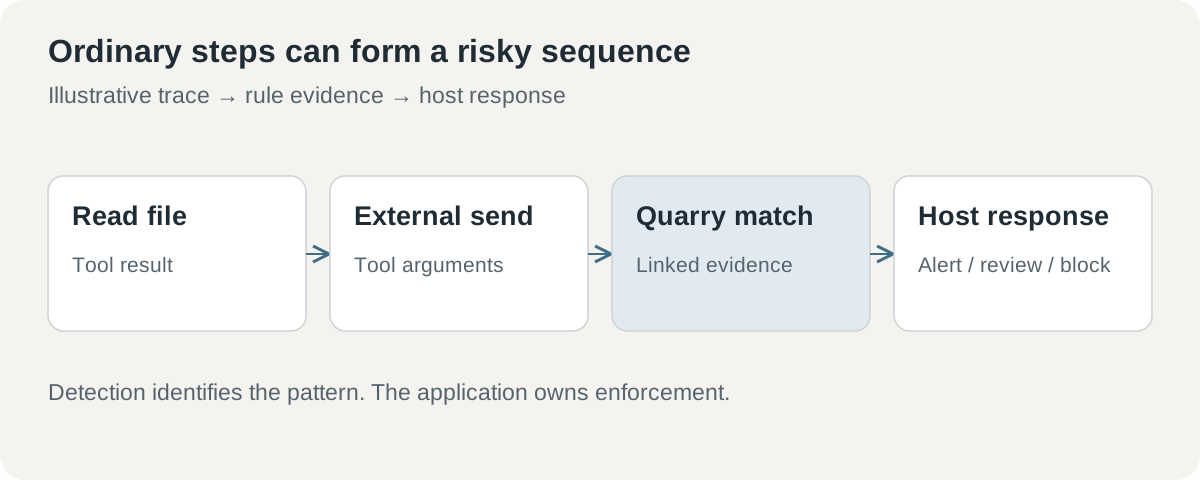 ลำดับน่าสงสัยตัวอย่าง: Quarry ประเมิน trace แล้วคืนหลักฐาน แอปที่เชื่อมรับผิดชอบการตอบสนอง
Quarry ควรอยู่ข้างการอนุญาตและการตรวจเนื้อหา
การอนุญาตตอบว่าผู้กระทำหนึ่งทำการกระทำหนึ่งกับทรัพยากรได้หรือไม่ ตัวจำแนกเนื้อหาถามว่าอินพุตหรือเอาต์พุตมีคุณสมบัติที่เกี่ยวหรือไม่ การตรวจระดับ trace ถามว่าหลายเหตุการณ์สัมพันธ์อย่างไร คำถามทับซ้อน แต่ไม่มีอย่างใดไม่จำเป็นเพราะอีกอย่างสาธิตน่าเชื่อ
Cisco ยก Snort, YARA และ Sigma เป็นแบบอย่างภาษาตรวจอ่านและแชร์ได้ในเครือข่าย มัลแวร์ และ log Quarry มุ่งนำรูปแบบกฎตรวจได้นั้นสู่กิจกรรมเอเจนต์ เหตุผลเปิดตัวของ Cisco อุปมามีประโยชน์ในฐานะเป้าออกแบบ แต่ไม่ได้ทำให้อัลฟาใหม่พร้อมเท่าระบบนิเวศที่ตั้งมานาน
| การควบคุมหรือวิธี | คำถามที่เหมาะตอบ | ความรับผิดชอบที่ยังอยู่ |
|---|---|---|
| การอนุญาตละเอียด | ผู้กระทำนี้ทำสิ่งนี้ที่นี่ได้หรือไม่ | กำหนดและบังคับสิทธิ |
| ตัวจำแนกเนื้อหา | ข้อความนี้มีคุณสมบัติที่ตรวจหรือไม่ | ตีความผิดและเชื่อมบริบท |
| กฎพฤติกรรม Quarry | กิจกรรมมีโครงสร้างตรงรูปแบบกำหนดหรือไม่ | เลือกตอบสนองและดูแลนโยบาย |
| Snort, YARA และ Sigma | แสดงการตรวจในขอบเขตเดิมอย่างไร | ใช้การควบคุมเหมาะกับขอบเขตนั้น |
กลับไปตัวอย่างอ่านกับอัปโหลด การอนุญาตแข็งแรงหยุดอ่านไฟล์ต้องห้ามก่อนกฎพฤติกรรมจำเป็น การตรวจเนื้อหาระบุคำสั่งน่าสงสัยในผลเครื่องมือได้ กฎลำดับเชื่อมการอ่านที่อนุญาตกับการส่งไม่เหมาะ เมื่อร่วมกันครอบคลุมทางมากกว่าการตรวจใดอย่างเดียว
แจ้งเตือนต้องมีหลักฐานพอให้คนลงมือ
ประโยชน์ข้อค้นพบจาก trace คือสนับสนุนขั้นถัดไปเฉพาะ ผู้ตรวจต้องรู้เหตุการณ์สำคัญ ฟิลด์ตรง และบริบทรอบที่เปลี่ยนการตีความ เป้าคือกรณีอธิบายได้ แทนรายการคะแนนเสี่ยงไร้เหตุผลที่เพิ่มขึ้น
สำหรับงานสนับสนุนตัวอย่าง ข้อค้นพบดีอาจเชื่อมผลเอกสารภายในกับการส่งไปปลายทางไม่อนุมัติภายหลัง นักวิเคราะห์ถามได้ว่าคำขออนุญาตการส่งหรือไม่ ปลายทางเป็นของลูกค้าหรือไม่ และข้อมูลมีสิ่งคุ้มครองจริงหรือไม่ กฎกว้างที่แจ้งทุกการอ่านตามด้วยทุกคำขอเครือข่ายจะฝังกรณีน่าสนใจ
ความแม่นยำขึ้นกับคำศัพท์แอป “ภายนอก” อาจหมายถึงนอกองค์กร นอกเทนเนนต์อนุมัติ หรือแค่นอกบริการ “ละเอียดอ่อน” อาจเป็นเอกสารติดป้าย ฟิลด์ต้นทาง หรือผลจำแนก นิยามในระบบเชื่อมก่อนเขียนกฎที่พึ่งคำเหล่านี้
หลักฐานเองก็ต้องป้องกัน trace อาจมีเนื้อหาไฟล์หรือชิ้นข้อมูลรับรองที่ทำให้เสี่ยงพอดี แจ้งเตือนมีค่าสำหรับนักวิเคราะห์อาจไม่เหมาะหน้า error สาธารณะ วางสิทธิและปกปิดข้อมูลพร้อมกฎ แทนเพิ่มหลังเหตุแรก
สามเวิร์กโฟลว์ทำให้การนำร่องแรกเป็นรูปธรรม
ตัวอย่างแรกคือตรวจย้อนหลังเซสชันเอเจนต์สนับสนุน เริ่มข้อมูลเล็กที่ได้รับอนุญาต มีงานปกติกับตัวอย่างสังเคราะห์ส่งไม่เหมาะ รันกฎเดียวกันทั้งสอง การนำร่องดีแสดงว่าทีมอธิบายการตรงกฎและเหตุที่งานชอบธรรมยังสะอาดได้
แบบที่สองคือเอเจนต์จัดเงื่อนไขหยุด สมมติงานให้ลองสามครั้งและต้องยกระดับหลังจากนั้น trace แสดงว่าเอเจนต์หยุด ทำต่อ หรือเปลี่ยนเครื่องมือไล่การกระทำเดิมทางอ้อม เป็นคำถามนโยบายมีค่าแม้ทุกข้อความเดี่ยวไม่อันตราย
แบบที่สามคือรับมือเหตุการณ์ เมื่อทีมรู้รูปแบบพฤติกรรมเกี่ยวข้องใหม่ ถามได้ว่า trace เก่ามีด้วยหรือไม่ คุณค่าคือค้นเร็วสม่ำเสมอในประวัติที่องค์กรมีสิทธิเก็บ คุณภาพคำตอบยังขึ้นกับ trace เก่าเก็บฟิลด์และลำดับที่กฎต้องการหรือไม่
ควรเริ่มสถานการณ์ในโหมดสังเกต ข้อค้นพบย้อนหลังเผยแจ้งผิดโดยไม่ขัดผู้ใช้ และช่วยประมาณภาระสืบค้น กฎที่ดูน่าเชื่อบน trace สังเคราะห์หนึ่งอาจกว้างเกินในงานทุกวัน การยกระดับสู่แทรกแซงสดควรตามการเรียนรู้นี้ พร้อมเจ้าของตอบสนองชัด
เริ่มจากตัวอย่างในเครื่องของคลัง
คลังสาธารณะใช้ Apache 2.0 และมีส่วนติดต่อ Python กับบรรทัดคำสั่ง README ปัจจุบันระบุ Python 3.11 ถึง 3.13 และเริ่มผ่าน uv ค่าตัวอย่างเลือก 14 กฎในเครื่อง ตัวอย่างเชิงความหมายสี่อย่างใช้ตัวแทนคำหลักแบบกำหนดแน่นอน ระบุชัดเพื่อสาธิตและทดสอบ ไม่ใช่ตัดสินงานจริง README Project Quarry
ขั้นต่อไปตามทางตั้งค่าที่เผยแพร่ เป็นจุดเริ่มให้ผู้อ่านประเมินเอง ไม่ใช่กล่าวว่าติดตั้งหรือสแกนสดเพื่อบทความแล้ว
-
ใช้โฟลเดอร์ประเมินแยก ยืนยันช่วง Python และติดตั้ง
uvตามกระบวนการเครื่องมือองค์กร แยกจาก trace และข้อมูลรับรองจริง -
รับและเตรียมโครงการ โคลนคลังทางการ เข้าโฟลเดอร์ และซิงก์สภาพแวดล้อมตรึงรุ่น:
Bashรันใน เทอร์มินัลgit clone https://github.com/cisco-ai-defense/project-quarry.git cd project-quarry uv sync --frozen -
รันตัวอย่างปกติในเครื่อง ใช้ค่าที่ให้ก่อนเพิ่มผู้ให้บริการหรือส่งข้อมูลสนทนาจริง:
Bashรันใน เทอร์มินัลuv run --frozen quarry scan --config examples/config.yaml --target examples/data/benign.json -
ตรวจตัวอย่างตรงกฎ เปลี่ยนเป้าหมายเป็น
examples/data/tool_calls.jsonแล้วดูกฎกับหลักฐานร่วมกัน ควรเข้าใจจากเหตุการณ์ ไม่ใช่ยอมรับเพราะคำสั่งพิมพ์เตือน -
เพิ่มคู่ทดสอบเฉพาะแอปหนึ่งคู่ สร้าง trace ละเมิดสังเคราะห์กับ trace ชอบธรรมที่เกือบตรง ด้วยคำศัพท์เครื่องมือเดียว ระบุผลคาดก่อนปรับกฎ
-
บันทึกรุ่นและวิธีรับผล ธรรมเนียม CLI ที่บันทึกคือ 0 สำหรับสแกนครบไม่พบ 1 สำหรับสแกนครบพบตรง และ 2 สำหรับไม่ถูกต้องหรือไม่ครบ รักษาความต่างในโปรแกรมครอบ
รหัสออกต่างมีผลจริง สแกนทรัพยากรหมดหรือรับอินพุตผิดนับเป็นสะอาดไม่ได้ การเฝ้าระวังควรเผยการประเมินไม่ครบ เพื่อให้ทีมรู้ว่ามีช่องความครอบคลุมหรือไม่
กฎที่ใช้โมเดลเพิ่มขอบเขตข้อมูลอีกชั้น
บางนโยบายต้องตีความที่จับตรงทำไม่ได้ โมเดลช่วยประเมินว่าผลเครื่องมือพยายามเปลี่ยนทิศหรือการกระทำที่ขอนอกงานได้ แต่เพิ่มเวลาแฝง ต้นทุน พฤติกรรมผู้ให้บริการ และแหล่งผิดอีกแห่ง
เอกสารประมวลผลโมเดล Quarry ระบุการทำงานอาจส่งข้อความที่เลือก นิยามเครื่องมือ และข้อความนโยบายไปปลายทางตั้งค่า แนะนำตรวจการเก็บรักษา log การขนส่ง และข้อมูลรับรองผู้ให้บริการ ยังอธิบายเส้นตายสแกนและงบเรียกโมเดล โดยคาดให้อะแดปเตอร์เคารพยกเลิกกับหมดเวลา เอกสารประมวลผลโมเดล Quarry ตรวจเมื่อ 2 พฤศจิกายน 2026
เส้นข้อมูลจึงเป็นการตัดสินออกแบบ ทีมเริ่มตรวจในเครื่องแล้วเปิดกฎใช้โมเดลเมื่อประโยชน์คุ้มประมวลผลเพิ่มได้ ก่อนใช้ trace ละเอียดอ่อน ให้ตัดสินฟิลด์ที่ข้ามและใครอนุมัติค่า การตรวจความปลอดภัยไม่ควรแอบเป็นทางส่งออกข้อมูลที่ตั้งใจปกป้อง
ตัวแทนคำหลักมีค่าสำหรับตัวอย่างคาดการณ์ เพราะให้ผลซ้ำโดยไม่เรียกผู้ให้บริการจริง แต่พิสูจน์ความแม่นของตัวตรวจความหมายจริงไม่ได้ ประเมินโมเดลที่ตั้งจริงกับกรณีเกี่ยวข้องติดป้าย รวมข้อความธรรมดาที่คล้ายเสี่ยง ตรวจทั้งแจ้งผิดและพลาดร่วมกัน
การเชื่อมต่อจริงต้องรับผิดชอบกรณีไม่ครบ
คู่มือเชื่อมต่อสั่งให้แอปเตรียมและตรวจกฎที่เลือกก่อนรับทราฟฟิก แยกนโยบายกับอินพุตอะแดปเตอร์ที่เชื่อถือจากบทสนทนาไม่เชื่อถือ และต้องมีสถานะสแกนที่เป็นหลักก่อนลงมือจากผลตรง คู่มือเชื่อมต่อ Quarry ตรวจเมื่อ 2 พฤศจิกายน 2026
สัญญานี้สำคัญสุดเมื่อผิด บทสนทนาผิดรูป หมดเวลา โมเดลไม่พร้อม หรือกฎผิดควรตามนโยบายแอปชัด ขึ้นกับงาน อาจพักการกระทำมีผล ขอคนตรวจ หรือรายงานว่าสังเกตไม่ครบ การถือทุก error เป็น “ไม่พบ” สร้างช่องเงียบ
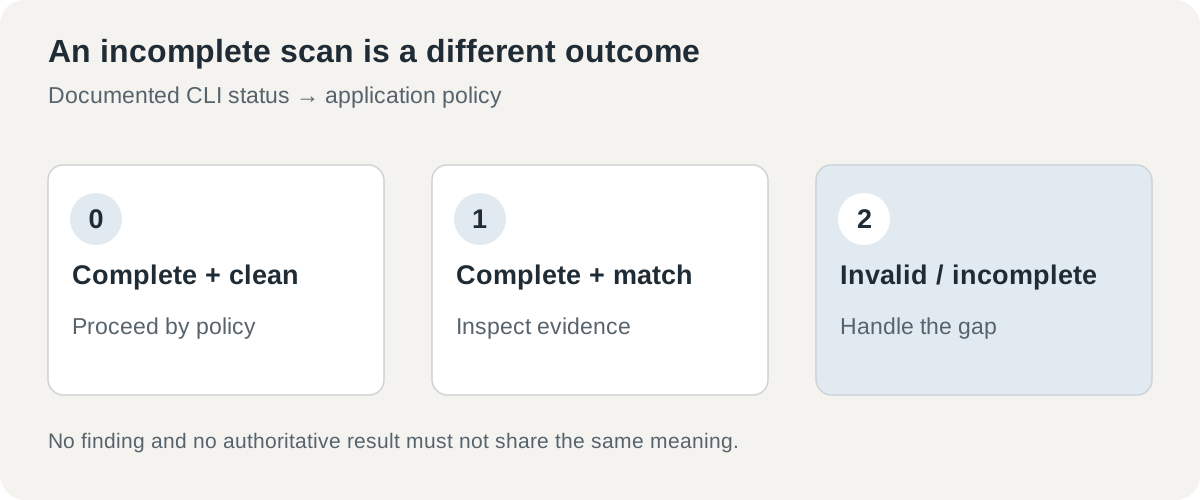 ผลครบพบตรง ผลครบไม่พบ และการประเมินไม่ครบมีความหมายต่างกัน โฮสต์ต้องตัดสินว่าแต่ละอย่างกระทบเวิร์กโฟลว์ผู้ใช้อย่างไร
การเปลี่ยนรุ่นต้องชัดเหมือนกัน คำเตือนอัลฟาหมายความว่าไวยากรณ์อนาคตอาจต้องอัปเดตกฎ ตรึงรุ่นประเมิน เก็บ trace ตัวแทน และรันซ้ำก่อนอัปเดต เพื่อแยกนโยบายเปลี่ยนจากเครื่องมือเปลี่ยน
ประกาศ Cisco พูดถึงติดตั้งในงาน AI Defense วงกว้าง แต่ความพร้อมเครื่องมือสาธารณะควรตัดสินตามสถานะเอกสารเอง การเชื่อมที่วางแผนเป็นอนาคต ผลิตภัณฑ์จริงใช้ส่วนประกอบไม่ได้ให้การเชื่อมจริงที่รองรับสำหรับแอปผู้อ่านทุกคนอัตโนมัติ
ความปลอดภัยเอเจนต์ต้องมีคำถามที่คนกลับมาทบทวนได้
แนวคิดแข็งแรงที่สุดของ Quarry คือทำข้อกังวลพฤติกรรมชัดพอรันใหม่ ทีมเก็บกฎ รุ่น กิจกรรมตรง และเหตุผลเปลี่ยนได้ ทำให้ตรวจนโยบายเป็นรูปธรรมกว่าถกเอเจนต์โดยรวมดูปลอดภัยหรือไม่
คำถามถัดไปของการนำร่องจึงใช้ได้จริง ผู้ตรวจเข้าใจหรือไม่ว่าทำไมเซสชันชอบธรรมผ่าน ทำไมเซสชันละเมิดตรง และเกิดอะไรเมื่อประเมินไม่เสร็จ หากชัด ทีมมีรากฐานตัดสินว่าการตรวจควรมีผลต่อการกระทำตรงไหน
แหล่งข้อมูล
- Cisco: แนะนำ Project Quarry, 28 ตุลาคม 2026
- README Project Quarry, ตรวจเมื่อ 2 พฤศจิกายน 2026
- คู่มือเชื่อมต่อแอป Quarry, ตรวจเมื่อ 2 พฤศจิกายน 2026
- คู่มือประมวลผลโมเดล Quarry, ตรวจเมื่อ 2 พฤศจิกายน 2026 สถานการณ์เป็นตัวอย่าง ไม่ได้กล่าวว่าติดตั้งหรือสแกน trace จริงที่นี่
เชื่อมกฎกับหลักฐาน
Telli.sh เป็นทางเลือกหนึ่งสำหรับเก็บข้อมูลต้นทางที่ได้รับอนุญาต บันทึกประเมิน และการตัดสินใจเบื้องหลังการแก้วิศวกรรม สร้างพื้นที่บันทึก