Một nghìn cảnh báo, một cơ sở dữ liệu có thể bị tiếp cận: AWS Continuum đổi thứ tự sửa lỗi
AWS Continuum dành cho lỗ hổng mã đã phát hành chính thức. Điều đáng chú ý là bằng chứng về khả năng khai thác và tác động kinh doanh trước khi nhóm dành thêm một ngày xét duyệt bản sửa do AI tạo.
Bảng điều khiển bảo mật hiện hàng trăm phát hiện. Một lỗi nằm trong tiện ích không bao giờ nhận lưu lượng bên ngoài. Lỗi khác chỉ cách hệ thống lưu dữ liệu thanh toán của khách hàng vài bước. Nhãn mức độ nghiêm trọng không đủ để một nhóm kỹ sư nhỏ biết nên sửa lỗi nào trước.
Ngày 22 tháng 10 năm 2026, AWS công bố Continuum dành cho lỗ hổng mã đã phát hành chính thức. Dịch vụ kết nối phân tích mã với bối cảnh môi trường, đánh giá khả năng khai thác và tác động kinh doanh, rồi đề xuất bản sửa để xét duyệt. Bài giới thiệu chi tiết đặt con người trước quyết định khắc phục cuối cùng. Thông báo ra mắt của AWS.
AWS là nhà cung cấp hạ tầng đám mây đứng sau những dịch vụ như EC2 và S3. Bối cảnh đó quan trọng vì mức độ khẩn cấp của lỗi mã phụ thuộc vào mạng, tài nguyên và dữ liệu xung quanh. Điểm thú vị ở Continuum là thứ tự sửa lỗi có căn cứ tốt hơn, thay vì chỉ thêm một cách tạo bản vá.
 Trung tâm dữ liệu AWS tại Oregon, tháng 8 năm 2023. Ảnh: Tedder / Wikimedia Commons, CC BY-SA 4.0. Đã đổi kích thước và chuyển sang WebP, không cắt ảnh. Đây là ảnh nền từ bên ngoài, không phải giao diện Continuum; xem thông báo và ảnh màn hình chính thức.

Lỗ hổng trở thành sự cố qua một đường đi
Trình quét có thể nhận diện hàm nguy hiểm hoặc thư viện phụ thuộc có điểm yếu đã biết. Kẻ tấn công có tận dụng được hay không còn tùy vào những dữ kiện khác. Đường mã có lỗi có thực sự được dùng? Yêu cầu từ bên ngoài có tới được đó? Nếu thành công, yêu cầu sẽ mở ra những quyền và dữ liệu nào?
Những câu hỏi ấy nối bảo mật ứng dụng với cách triển khai hệ thống. Công cụ chỉ dành cho phát triển và dịch vụ công khai có thể dùng cùng thành phần lỗi nhưng tạo ra rủi ro rất khác. Ngược lại, lỗi có điểm số chung ít đáng ngại hơn vẫn có thể cần xử lý ngay nếu dẫn thẳng tới hệ thống quan trọng.
Thông báo Continuum mô tả đồ thị bối cảnh được dựng từ mã và, khi được cấu hình, thông tin môi trường AWS do bộ thu thập được cấp quyền cung cấp. Dịch vụ dùng bối cảnh đó để liên hệ phát hiện với tài nguyên và hệ thống thiết yếu cho kinh doanh. Quy trình bối cảnh và bộ thu thập; tổng quan dịch vụ.
Theo chúng tôi, điều này đặt việc xác định ưu tiên vào trung tâm sản phẩm. Bản sửa do AI tạo chỉ hữu ích khi nhóm hiểu đủ vấn đề để duyệt thay đổi và quyết định lúc phát hành. Thêm đầu ra tự động không giúp ích nếu chỉ làm dài hàng đợi xét duyệt vốn đã quá tải.
Hãy hình dung hàng đợi như phòng chờ khám bệnh. Xếp mọi người theo tiếng chuông báo to đến đâu không hữu ích bằng hiểu tình trạng nào khẩn cấp, bằng chứng nào hỗ trợ nhận định và cách điều trị sẽ thay đổi điều gì. Dịch vụ bảo mật xây dựng niềm tin bằng cách cho phép kiểm tra lập luận ấy.
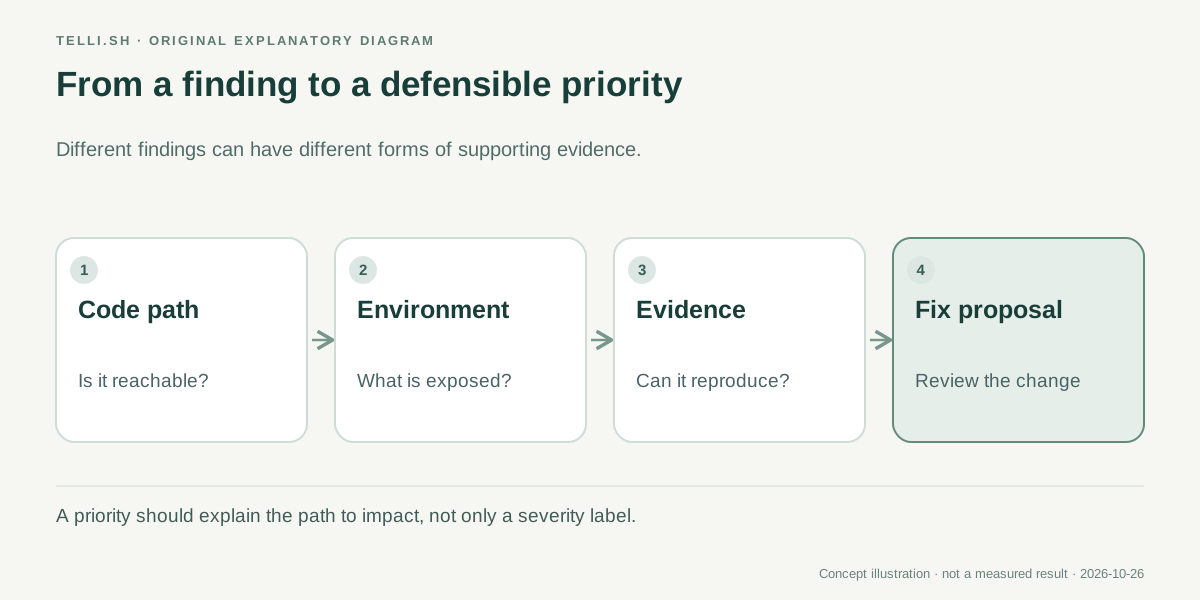 Minh họa do chúng tôi thực hiện về quy trình xét duyệt dựa trên bằng chứng. Không phải phát hiện nào cũng có cùng loại bằng chứng hoặc tái hiện được theo cùng cách.
Cấp độ bằng chứng quan trọng hơn lời giải thích tự tin
AWS mô tả nhiều dạng bằng chứng hỗ trợ. Một phát hiện có thể được xác lập bằng phân tích tĩnh đường mã. Với lỗi tái hiện được, dịch vụ có thể dùng môi trường thử nghiệm cách ly và đính kèm mã chứng minh khả năng khai thác cùng các bước tái hiện. Khác biệt này quan trọng: câu chuyện khai thác nghe hợp lý không đồng nghĩa với khai thác đã được tái hiện.
Phần hướng dẫn ra mắt cũng phân biệt rõ tạo bản vá với giải quyết vấn đề. Continuum có thể mở yêu cầu hợp nhất, nhưng nhóm phải duyệt và hợp nhất. Việc có thay đổi được tạo sẵn không có nghĩa dịch vụ dễ bị tấn công đã được sửa trong môi trường thật. Hướng dẫn ra mắt và quy trình xét duyệt.
Người duyệt cần trả lời được những câu hỏi cụ thể từ bằng chứng. Đầu vào nào tới thao tác có lỗi? Phép chứng minh giả định gì về xác thực hoặc quyền truy cập? Thay đổi đề xuất có loại bỏ đường đi ấy mà không phá cách sử dụng hợp lệ?
Nên tách những câu hỏi này khỏi chất lượng diễn đạt của báo cáo. Giải thích rõ có thể giúp duyệt nhanh hơn, nhưng sự rõ ràng không phải kiểm chứng độc lập. Mã, cấu hình và điều kiện tái hiện mới là cơ sở cho nhận định kỹ thuật.
Trong thử nghiệm, hãy đưa vào cả các trường hợp đáng lẽ không khai thác được. Dịch vụ nằm sau cơ chế bảo vệ hiệu quả, đường phụ thuộc không dùng và vấn đề đã được giảm thiểu bằng cấu hình có thể cho biết công cụ hiểu bối cảnh hay chỉ lặp lại mức nghiêm trọng của trình quét.
Dịch vụ thanh toán và công cụ phát triển cần quyết định khác nhau
Xét ứng dụng minh họa có dịch vụ thanh toán công khai và bộ tạo báo cáo riêng tư chỉ dùng khi phát triển. Cả hai đều có phát hiện trông nghiêm trọng nếu xét riêng. Dịch vụ thanh toán xử lý yêu cầu liên quan giao dịch khách hàng; bộ tạo báo cáo không có vai trò dự kiến trong môi trường thật.
Quy trình dựa trên bằng chứng trước hết phải xác lập cách triển khai thực tế. Nó kiểm tra tiện ích được cho là riêng tư có thể bị tiếp cận không, lỗi thanh toán có vượt ranh giới tin cậy thực sự không và mỗi đường đi mở ra dữ liệu hoặc thao tác nào. Mô tả trong tài liệu kiến trúc cần được đối chiếu với cấu hình đang triển khai.
Nếu đường thanh toán được xác nhận, bản sửa vẫn cần phạm vi rõ ràng. Bản vá chặn yêu cầu độc hại nhưng cũng từ chối đơn hàng hợp lệ chỉ chuyển vấn đề sang chỗ khác. Kiểm tra hồi quy phải bao phủ hành vi hợp lệ mà nhóm muốn giữ.
Nếu công cụ phát triển thực sự không nằm trong ứng dụng đã triển khai, nhóm có thể xếp lịch sửa khác đi. Đó không phải lý do bỏ qua mãi mãi, mà là lý do phân biệt nguy cơ trực tiếp với công việc bảo trì và giữ bằng chứng hỗ trợ sự phân biệt ấy.
Đây là ví dụ để định hình đánh giá, không phải kết quả khách hàng đã được báo cáo. Kết quả quan trọng là thứ tự sửa mà nhóm bảo vệ được bằng thông tin hiện tại. Công cụ đồng ý với mọi ưu tiên sẵn có mang lại ít hiểu biết hơn công cụ giải thích được một khác biệt bất ngờ nhưng có thể xác minh.
Đợt triển khai đầu nên kiểm tra một ứng dụng, chưa nên cho phép mọi bản sửa
Thông báo phát hành chính thức liệt kê khu vực ban đầu là US East tại Bắc Virginia và US West tại Oregon. AWS mô tả kết nối nguồn mã qua GitHub hoặc S3, cùng lựa chọn thêm bối cảnh AWS bằng bộ thu thập. Yêu cầu về tài khoản, khu vực và quyền truy cập vẫn là một phần của thiết lập. Phạm vi khả dụng và yêu cầu nguồn.
Với nhóm cân nhắc thử nghiệm, điểm khởi đầu phù hợp là ứng dụng có kiến trúc và quy trình quan trọng đã được hiểu rõ. Như vậy dễ nhận ra cả phát hiện bất ngờ lẫn giả định còn thiếu. Người duyệt cũng có cơ sở để biết dịch vụ nên xem điều gì là quan trọng.
- Chọn kho mã hoặc nguồn được hỗ trợ và xác định môi trường ứng dụng mà nó thực sự đại diện.
- Đọc yêu cầu hiện hành, chọn khu vực được hỗ trợ và xét duyệt quyền cần cho kết nối mã.
- Quyết định có thêm bộ thu thập AWS được cấp quyền hay không và nó nên cung cấp bối cảnh nào.
- So sánh phát hiện đầu tiên với lỗi đã biết, biện pháp giảm thiểu đã biết và các ca khó được chọn có chủ ý.
- Kiểm tra bằng chứng của một bản sửa đề xuất, gồm giả định và tác động có thể có với người dùng hợp lệ.
- Duyệt yêu cầu hợp nhất, chạy kiểm tra liên quan và xác minh kết quả triển khai bằng quy trình phát hành thông thường.
Đây là trình tự đánh giá đề xuất, không thay hướng dẫn thiết lập hiện hành hay quy tắc triển khai của tổ chức. Thói quen hữu ích là coi truy cập nguồn, xét duyệt bằng chứng và phê duyệt phát hành là các quyết định phân biệt được.
Tính chi phí cũng nên theo logic ấy. Nhóm cần hiểu giá hiện tại và khối lượng định quét, đồng thời tính thời gian người duyệt dùng để chấp nhận, từ chối hoặc sửa đề xuất. Bản vá tiết kiệm công viết mã vẫn có thể tăng việc xét duyệt ở nơi khác.
Đề xuất sửa và tự động sửa là hai cột mốc khác nhau
Bài ra mắt chi tiết nói việc khắc phục bắt đầu bằng bản sửa đề xuất do con người phê duyệt. Bài viết mô tả việc tự động áp dụng rộng hơn một số bản sửa là khả năng trong tương lai. Những cách diễn đạt khác của AWS nói rộng hơn về thực thi tăng dần. Khi quyết định triển khai, điểm xuất phát thận trọng và có thể hành động là quy trình có người duyệt đã được ghi rõ. Mô tả ra mắt chi tiết; thông báo What's New.
Đây không phải khác biệt câu chữ nhỏ. Tự động chuẩn bị bản vá, tự động mở yêu cầu hợp nhất và tự động thay đổi hệ thống đang chạy có hậu quả khác nhau. Minh họa một giai đoạn không chứng minh mọi giai đoạn sau đều đã bật hoặc phù hợp.
| Giai đoạn | Nhóm có thể biết gì | Điều còn cần xác lập |
|---|---|---|
| Phát hiện | Có điểm yếu đáng ngờ | Mã và cấu hình liên quan có thực sự được dùng không |
| Bằng chứng và bối cảnh | Vì sao đường đi có thể khai thác và quan trọng | Giả định có khớp môi trường hiện tại không |
| Bản vá hoặc PR đề xuất | Có thay đổi cụ thể để duyệt | Nó có sửa lỗi và giữ hành vi mong muốn không |
| Thay đổi đã hợp nhất và triển khai | Hệ thống đang chạy đã nhận thay đổi được duyệt | Đường tấn công đã đóng mà không gây hồi quy mới chưa |
Sự tách biệt này giúp nhóm dùng tự động hóa từng bước. Dịch vụ có thể có giá trị như nguồn bằng chứng trước khi nhóm sẵn sàng thường xuyên chấp nhận bản vá. Nó có thể tạo bản vá hữu ích trước khi tổ chức muốn bất kỳ hình thức phát hành tự động nào.
Bằng chứng tiếp theo đáng theo dõi là cách dịch vụ xử lý thao tác lặp lại trong môi trường thật. Loại bản sửa từng được chấp nhận còn an toàn sau khi ứng dụng thay đổi? Người duyệt có thấy vì sao phát hiện tưởng tương tự lại có ưu tiên khác? Hệ thống có nhận ra bối cảnh nó dựa vào chưa đầy đủ?
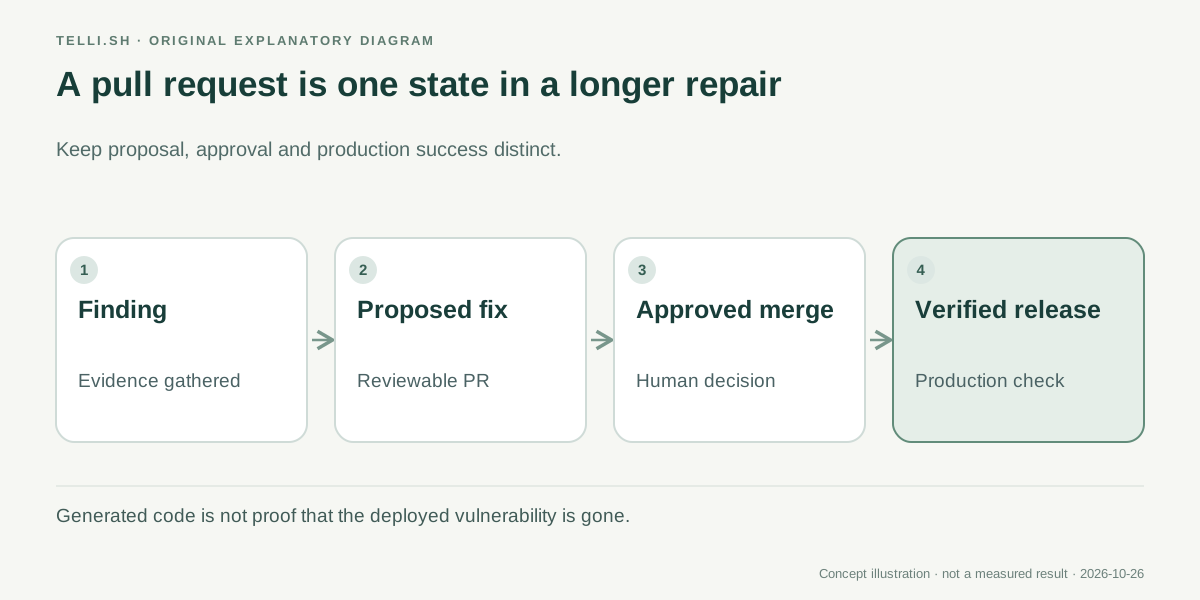 PR được tạo là sản phẩm có thể xét duyệt. Khắc phục thành công trong môi trường thật là trạng thái về sau, cần bằng chứng riêng.
Bộ thu thập bối cảnh cần được xem xét kỹ như mô hình
Bối cảnh tốt hơn có thể làm nhận định bảo mật hữu ích hơn, nhưng kết nối cung cấp nó trở thành một phần giả định vận hành của hệ thống. Nếu bộ thu thập chỉ thấy vài tài nguyên, báo cáo có thể chỉ mô tả một phần đường tấn công. Nếu môi trường đổi, nhận định trước đó có thể cần xem lại.
Vì thế thử nghiệm nên ghi nguồn nào đã kết nối và thời điểm chúng còn cập nhật. Báo cáo phải được đọc trong phạm vi ấy, không trở thành tuyên bố chung rằng ứng dụng an toàn chỉ vì một tập phát hiện đã được duyệt.
Nguyên tắc tương tự áp dụng cho tác động kinh doanh. Cơ sở dữ liệu có thể tiếp cận về kỹ thuật nhưng chỉ chứa dữ liệu thử ít giá trị, hoặc trông ngoại vi nhưng hỗ trợ quy trình thiết yếu. Chủ quy trình kinh doanh và nhóm kỹ sư cần cùng hiểu tài nguyên có ý nghĩa gì.
Ở đây có cách phân công đáng kỳ vọng. Phần mềm giúp nối lượng lớn bằng chứng kỹ thuật và đưa ra đề xuất cụ thể. Con người quyết định hệ thống nào quan trọng, giả định có đúng và doanh nghiệp chấp nhận rủi ro phát hành đến đâu.
Đánh giá hiệu quả phải đo cả báo động sai lẫn ưu tiên bị bỏ sót. Ít cảnh báo hơn có thể trông ấn tượng dù vấn đề quan trọng đã biến mất khỏi tầm nhìn. Mục tiêu là hàng đợi giữ đúng việc cần làm và cho người duyệt lý do tốt hơn để hành động.
Công cụ AI bảo mật hữu ích giúp quyết định tiếp theo có cơ sở hơn
Continuum đáng chú ý vì nối sửa lỗi có AI hỗ trợ với bối cảnh giúp nhóm biết bản sửa có đáng được quan tâm. Đó là tham vọng hữu ích hơn việc tạo thêm một đống thay đổi mã nghe hợp lý.
Trước khi chấp nhận bản sửa, hãy hỏi hiểu biết của bạn về rủi ro đã đổi thế nào. Nếu câu trả lời gồm đường đi có thể tiếp cận, bằng chứng kiểm tra được và bản sửa có phạm vi rõ, công cụ đã giúp phần khó. Nếu nó chỉ đưa một đoạn văn tự tin và PR mới, hàng đợi vẫn là việc của bạn.
Nguồn
- AWS: Continuum dành cho lỗ hổng mã phát hành chính thức, ngày 22 tháng 10 năm 2026.
- AWS What's New: Continuum GA, ngày 22 tháng 10 năm 2026.
- Hướng dẫn người dùng AWS Continuum, kiểm tra ngày 26 tháng 10 năm 2026.
Giữ việc xét duyệt gắn với nguồn
Telli.sh là một lựa chọn để giữ tài liệu nguồn được phép sử dụng và ghi chú đứng sau quyết định kỹ thuật. Tạo không gian ghi chú.