Seribu peringatan keamanan, satu basis data yang bisa diakses: AWS Continuum mengubah antrean
AWS Continuum untuk kerentanan kode kini tersedia secara umum. Janji bergunanya adalah bukti kemungkinan eksploitasi dan dampak bisnis sebelum tim kembali menghabiskan waktu meninjau perbaikan generatif.
Dasbor keamanan memperlihatkan ratusan temuan. Satu berada dalam utilitas yang tidak pernah menerima lalu lintas luar. Yang lain hanya beberapa langkah dari sistem penyimpan data pembayaran pelanggan. Label tingkat keparahan saja tidak memberi tahu tim kecil mana yang perlu diperbaiki lebih dahulu.
Pada 22 Oktober 2026, AWS mengumumkan ketersediaan umum Continuum untuk kerentanan kode. Layanan ini menghubungkan analisis kode dengan konteks lingkungan, mengevaluasi kemungkinan eksploitasi dan dampak bisnis, serta mengusulkan perbaikan untuk ditinjau. Artikel peluncuran terperincinya menempatkan manusia sebelum keputusan akhir perbaikan. Pengumuman peluncuran AWS.
AWS adalah penyedia infrastruktur cloud di balik layanan seperti EC2 dan S3. Latar ini penting karena urgensi kelemahan kode bergantung pada jaringan, sumber daya, dan data di sekelilingnya. Klaim menarik Continuum adalah antrean perbaikan dengan informasi lebih baik, bukan sekadar cara baru menghasilkan patch.
 Pusat data AWS di Oregon, Agustus 2023. Foto: Tedder / Wikimedia Commons, CC BY-SA 4.0. Ukuran diubah dan dikonversi ke WebP tanpa pemotongan. Foto eksternal sebagai latar ini tidak menunjukkan antarmuka Continuum; lihat pengumuman dan tampilan resmi produk.

Kerentanan menjadi insiden melalui suatu jalur
Pemindai dapat menemukan fungsi berbahaya atau dependensi dengan kelemahan dikenal. Apakah penyerang dapat memakainya bergantung pada fakta tambahan. Apakah jalur kode rentan benar-benar digunakan? Bisakah permintaan luar mencapainya? Izin dan data apa yang terbuka jika permintaan berhasil?
Pertanyaan itu menghubungkan keamanan aplikasi dengan cara sistem diterapkan. Alat khusus pengembangan dan layanan terbuka dapat memakai komponen rentan yang sama, tetapi menghadirkan risiko sangat berbeda. Sebaliknya, masalah dengan skor umum yang tidak terlalu mencemaskan bisa memerlukan perhatian segera jika langsung menuju sistem penting.
Peluncuran Continuum menjelaskan graf konteks yang dibangun dari kode serta, bila dikonfigurasi, informasi lingkungan AWS yang dikumpulkan kolektor berizin. Konteks ini menghubungkan temuan dengan sumber daya dan sistem kritis bagi bisnis. Konteks dan alur kolektor; ikhtisar layanan.
Menurut kami, ini menjadikan prioritas persoalan utama produk. Perbaikan buatan AI hanya berguna jika tim memahami masalah dengan cukup baik untuk meninjau perubahan dan menentukan waktu penerapannya. Keluaran otomatis tambahan tidak membantu jika memperbesar antrean peninjauan yang sudah sulit dikelola.
Antrean itu seperti ruang tunggu. Mengurutkan semua orang berdasarkan kerasnya alarm kurang berguna daripada memahami kondisi yang mendesak, bukti pendukung penilaiannya, dan dampak penanganan. Layanan keamanan membangun kepercayaan dengan membuat penalaran itu dapat diperiksa.
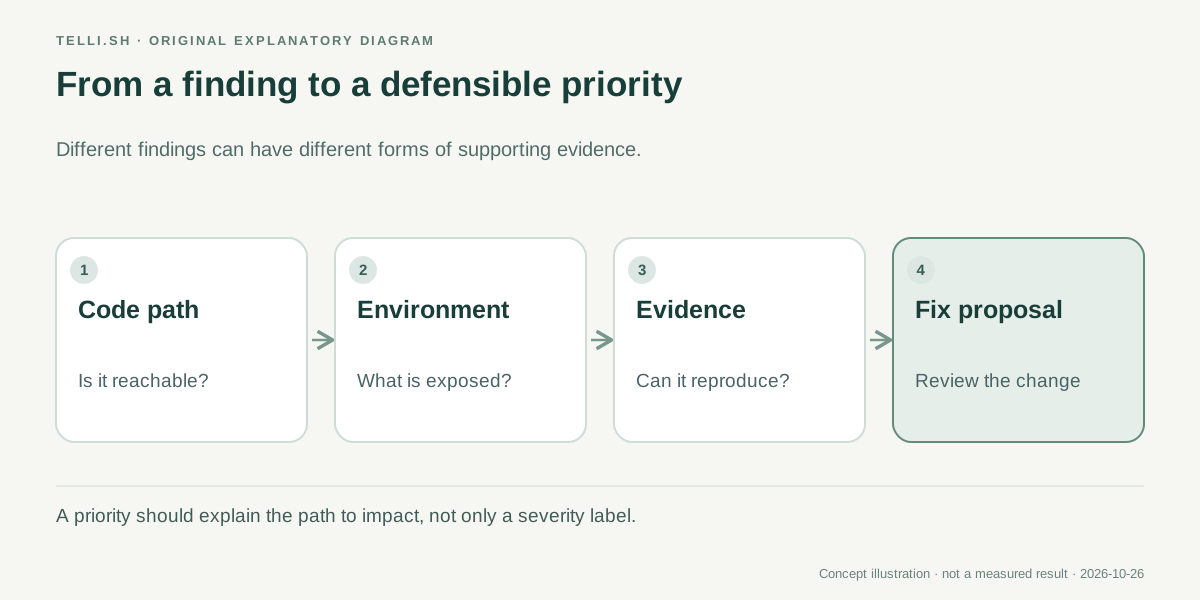 Penjelasan orisinal mengenai jalur peninjauan berbasis bukti. Tidak semua temuan memiliki bukti sama atau dapat direproduksi dengan cara sama.
Tingkat bukti lebih penting daripada penjelasan penuh keyakinan
AWS menjelaskan beberapa bentuk bukti pendukung. Temuan dapat ditetapkan melalui analisis statis jalur kode. Untuk masalah yang dapat direproduksi layanan, lingkungan terisolasi dapat digunakan dengan lampiran kode pembuktian konsep dan langkah reproduksi. Perbedaannya penting: narasi eksploitasi yang masuk akal tidak sama dengan eksploitasi yang direproduksi.
Demonstrasi peluncuran juga membedakan pembuatan patch dari penyelesaian masalah. Continuum dapat membuka pull request, tetapi tim harus meninjau dan menggabungkannya. Adanya perubahan yang dihasilkan tidak dengan sendirinya berarti layanan rentan sudah diperbaiki di produksi. Demonstrasi peluncuran dan alur peninjauan.
Peninjau seharusnya dapat menjawab pertanyaan konkret dari bukti tersebut. Masukan mana yang mencapai operasi rentan? Asumsi autentikasi atau izin apa yang digunakan pembuktian? Apakah usulan perubahan menutup jalur tanpa merusak penggunaan sah?
Pisahkan pertanyaan itu dari kualitas penulisan laporan. Penjelasan jelas dapat mempercepat peninjauan, tetapi kejelasan bukan validasi independen. Kode pendukung, konfigurasi, dan kondisi reproduksi tetap menjadi dasar klaim teknis.
Dalam proyek percontohan, sertakan contoh ketika eksploitasi seharusnya gagal. Layanan di balik kontrol efektif, jalur dependensi tidak terpakai, dan masalah yang sudah dimitigasi oleh konfigurasi dapat menunjukkan apakah alat memahami konteks atau hanya mengulang tingkat keparahan pemindai awal.
Layanan pembayaran dan alat pengembangan membutuhkan keputusan berbeda
Bayangkan aplikasi ilustratif dengan layanan pembayaran publik dan pembuat laporan pribadi yang hanya digunakan selama pengembangan. Keduanya memiliki temuan yang tampak serius jika dilihat terpisah. Layanan pembayaran menangani permintaan transaksi pelanggan; pembuat laporan tidak memiliki peran produksi yang direncanakan.
Peninjauan berbasis bukti lebih dahulu memastikan fakta penerapan nyata. Periksa apakah utilitas yang dianggap privat dapat dicapai, apakah masalah pembayaran melewati batas kepercayaan nyata, serta data dan operasi yang terbuka melalui setiap jalur. Deskripsi dalam dokumen arsitektur tim perlu dibandingkan dengan konfigurasi yang diterapkan.
Jika jalur pembayaran terkonfirmasi, usulan perbaikan tetap harus terbatas. Patch yang menolak permintaan berbahaya sekaligus pesanan sah hanya memindahkan masalah, bukan menyelesaikannya. Pemeriksaan regresi perlu mencakup perilaku sah yang ingin dipertahankan.
Jika alat pengembangan memang tidak ada dalam aplikasi produksi, tim dapat menjadwalkan perbaikannya secara berbeda. Ini bukan alasan mengabaikannya selamanya. Ini alasan memisahkan paparan langsung dari pekerjaan pemeliharaan dan mempertahankan bukti pendukung perbedaan itu.
Contoh ini membingkai evaluasi, bukan melaporkan hasil pelanggan. Hasil pentingnya adalah urutan perbaikan yang dapat dipertanggungjawabkan menggunakan informasi terkini. Alat yang selalu setuju dengan prioritas lama memberi wawasan lebih sedikit daripada alat yang menjelaskan perbedaan mengejutkan tetapi dapat diverifikasi.
Penerapan awal harus memeriksa satu aplikasi, bukan mengizinkan semua perbaikan
Pengumuman ketersediaan umum Continuum menyebut US East di Virginia Utara dan US West di Oregon sebagai wilayah awal. Pengumuman menjelaskan koneksi sumber kode melalui GitHub atau S3 serta pilihan menambahkan konteks lingkungan AWS melalui kolektor. Persyaratan akun, wilayah, dan akses tetap menjadi bagian penyiapan. Ketersediaan dan persyaratan sumber.
Bagi tim yang mempertimbangkan percobaan, awal yang tepat adalah aplikasi dengan arsitektur dan alur penting yang sudah dipahami. Ini memudahkan pengenalan temuan tak terduga serta asumsi hilang. Peninjau juga memiliki dasar untuk menilai apa yang semestinya dianggap kritis oleh layanan.
- Pilih repositori atau sumber yang didukung dan identifikasi lingkungan aplikasi yang benar-benar diwakilinya.
- Baca persyaratan layanan terkini, pilih wilayah yang didukung, dan tinjau akses yang diperlukan untuk koneksi kode.
- Putuskan apakah kolektor AWS berizin perlu ditambahkan dan konteks lingkungan apa yang harus diberikan.
- Bandingkan temuan awal dengan masalah dikenal, mitigasi dikenal, dan kasus sulit yang dipilih sengaja.
- Periksa bukti di balik satu usulan perbaikan, termasuk asumsi serta kemungkinan dampak pada pengguna sah.
- Tinjau pull request, jalankan pemeriksaan terkait, dan verifikasi hasil penerapan melalui proses rilis normal tim.
Ini urutan evaluasi yang diusulkan. Urutan ini tidak menggantikan panduan penyiapan terkini atau aturan penerapan organisasi. Kebiasaan bergunanya adalah menjaga keputusan akses sumber, peninjauan bukti, dan persetujuan rilis tetap dapat dibedakan.
Perhitungan biaya perlu mengikuti logika sama. Tim harus memahami harga terkini dan jumlah pekerjaan yang akan dipindai. Hitung pula waktu peninjau untuk menerima, menolak, atau mengoreksi usulan. Patch yang menghemat penulisan kode masih dapat menimbulkan upaya peninjauan di tempat lain.
Usulan perbaikan dan perbaikan otonom adalah capaian berbeda
Artikel peluncuran terperinci menyebut perbaikan dimulai dari usulan yang disetujui manusia. Penerapan otonom yang lebih luas untuk perbaikan terpilih dijelaskan sebagai kemampuan masa depan. Materi produk AWS lain membahas penerapan progresif secara lebih umum. Untuk keputusan penerapan, awal yang konservatif dan dapat dijalankan adalah jalur tinjauan manusia yang terdokumentasi. Deskripsi rinci peluncuran; pengumuman What's New.
Perbedaan itu bukan detail redaksi kecil. Menyiapkan patch otomatis, membuka pull request otomatis, dan mengubah sistem berjalan otomatis memiliki konsekuensi berbeda. Demonstrasi satu tahap tidak boleh dianggap bukti bahwa semua tahap berikutnya aktif atau sesuai digunakan.
| Tahap | Yang dapat dipelajari tim | Yang masih harus dipastikan |
|---|---|---|
| Temuan | Ada dugaan kelemahan | Apakah kode dan konfigurasi terkait benar-benar digunakan |
| Bukti dan konteks | Mengapa jalur mungkin dapat dieksploitasi dan penting | Apakah asumsi sesuai lingkungan saat ini |
| Usulan patch atau PR | Tersedia perubahan konkret untuk ditinjau | Apakah masalah diperbaiki dan perilaku yang dimaksud dipertahankan |
| Perubahan digabung dan diterapkan | Sistem berjalan menerima perubahan yang disetujui | Apakah jalur rentan tertutup tanpa regresi baru |
Pemisahan ini membantu tim memakai otomatisasi secara bertahap. Layanan mungkin bernilai sebagai sumber bukti sebelum tim siap menerima patch-nya secara rutin. Layanan mungkin menghasilkan patch berguna sebelum organisasi menginginkan rilis otomatis dalam bentuk apa pun.
Bukti berikutnya yang menarik adalah penanganan operasi berulang pada lingkungan nyata. Apakah jenis perbaikan yang sebelumnya diterima tetap aman setelah aplikasi berubah? Bisakah peninjau melihat alasan prioritas berbeda bagi temuan yang tampak serupa? Bisakah sistem mendeteksi konteks tidak lengkap yang menjadi dasarnya?
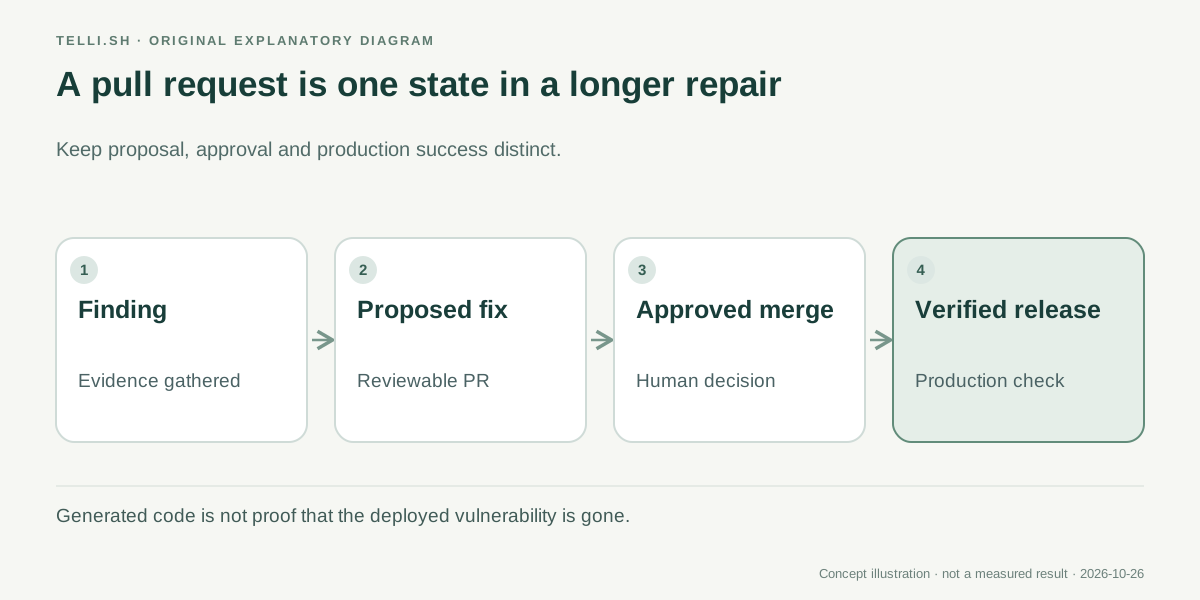 PR yang dihasilkan adalah artefak untuk ditinjau. Keberhasilan perbaikan produksi merupakan keadaan berikutnya dengan bukti sendiri.
Kolektor konteks perlu diperiksa seketat modelnya
Konteks lebih baik dapat meningkatkan penilaian keamanan, tetapi koneksi pemberi konteks menjadi bagian asumsi operasional sistem. Jika kolektor hanya melihat sebagian sumber daya, laporan mungkin hanya menunjukkan sebagian jalur serangan. Jika lingkungan berubah, penilaian sebelumnya mungkin harus ditinjau ulang.
Karena itu, proyek percontohan perlu mencatat sumber yang dihubungkan dan kapan informasinya mutakhir. Laporan harus ditafsirkan berdasarkan lingkup tersebut. Laporan tidak boleh menjadi pernyataan universal bahwa aplikasi aman hanya karena satu kumpulan temuan telah diperiksa.
Prinsip sama berlaku untuk dampak bisnis. Basis data dapat terjangkau secara teknis tetapi hanya memuat data uji bernilai rendah, atau tampak pinggiran tetapi menopang alur kritis. Pemilik bisnis dan tim teknik perlu berbagi pemahaman mengenai makna sumber daya tersebut.
Ada pembagian kerja yang menjanjikan. Perangkat lunak membantu menghubungkan banyak bukti teknis dan menghasilkan usulan konkret. Manusia menentukan sistem yang penting, ketepatan asumsi, dan risiko rilis yang bersedia ditanggung bisnis.
Evaluasi efektif harus mengukur alarm palsu maupun prioritas yang terlewat. Peringatan lebih sedikit dapat terlihat mengesankan meskipun masalah penting hilang dari pandangan. Tujuannya antrean yang mempertahankan pekerjaan tepat dan memberi peninjau alasan lebih baik untuk bertindak.
Alat keamanan AI yang berguna membuat keputusan berikutnya lebih mudah dipertanggungjawabkan
Rilis Continuum menarik karena menghubungkan perbaikan berbantuan AI dengan konteks yang menentukan apakah perbaikan itu layak diperhatikan. Ambisi itu lebih berguna daripada menghasilkan tumpukan baru perubahan kode yang masuk akal.
Sebelum menerima usulan, tanyakan apa yang berubah dalam pemahaman risiko Anda. Jika jawabannya mencakup jalur yang terjangkau, bukti yang dapat diperiksa, dan perbaikan terbatas, alat telah membantu bagian sulit. Jika hanya memberikan paragraf meyakinkan dan PR baru, antreannya tetap menjadi tanggung jawab Anda.
Sumber
- AWS: ketersediaan umum Continuum untuk kerentanan kode, 22 Oktober 2026.
- AWS What's New: Continuum GA, 22 Oktober 2026.
- Panduan pengguna AWS Continuum, diperiksa pada 26 Oktober 2026.
Hubungkan peninjauan dengan sumbernya
Telli.sh dapat dipakai untuk menyimpan materi sumber berizin dan catatan di balik keputusan teknis. Buat ruang catatan.